Resposta rápida: Governança de IA é o conjunto de regras que diz quais ferramentas de IA a empresa usa, que dados podem entrar nelas e quem confere o resultado antes de ele chegar ao cliente. Na PME, cabe em 1 página e se apoia na LGPD, que já vale; o PL 2.338/2023 ainda aguarda parecer na Câmara (consulta de 09/11/2026).
Pontos-chave
- A LGPD já vale para IA: dado pessoal de cliente só entra na ferramenta no mínimo necessário e com medida de segurança (arts. 6º e 46).
- O PL 2.338/2023 aguarda parecer do relator na Câmara; a última ação é de 27/10/2026. As sanções previstas chegam a 2% do faturamento, até R$ 50 milhões.
- O AI Act adiou o alto risco para 02/12/2027, mas mantém o letramento em IA da equipe, com apoio às PMEs.
- Política em 1 página: o que pode entrar, quem aprova, quais ferramentas estão liberadas e quem revisa a cada 3 meses.
Neste artigo
- O que é governança de IA?
- Por que a pequena e média empresa precisa de governança de IA agora?
- O que pode e o que não pode entrar na ferramenta de IA?
- Quem aprova o que a IA produz antes de ir para o cliente?
- Como fazer o registro das ferramentas de IA em uso?
- O PL 2.338/2023 foi aprovado e o que muda para quem só usa IA?
- O que o AI Act europeu pede de quem só usa IA?
- Como montar a política de governança de IA em 1 página?
- Perguntas frequentes
- Referências
Governança de IA é o conjunto de regras que diz quais ferramentas de IA a empresa usa, que dados podem entrar nelas e quem confere o resultado antes de ele chegar ao cliente. Na pequena e média empresa, cabe em 1 página: política de uso, aprovação humana, registro das ferramentas e os cuidados da LGPD, que já vale hoje.
A lei específica de IA ainda não chegou. O PL 2.338/2023 aguarda parecer do relator na comissão especial da Câmara, segundo a ficha de tramitação da Câmara dos Deputados consultada em 09/11/2026. Enquanto isso, a Lei Geral de Proteção de Dados (Lei 13.709/2018) já cobre o que mais preocupa no uso diário: dado de cliente colado no ChatGPT.
Este guia é para a loja virtual e a pequena empresa que só usa ferramenta pronta, como ChatGPT, Gemini e Canva. Você sai daqui com a tabela do que pode entrar na IA, um modelo de registro das ferramentas, as datas do PL 2.338 e do AI Act europeu e um modelo de política para adaptar.
O que é governança de IA?
Governança de IA é a forma como a empresa decide, registra e confere o uso de inteligência artificial no trabalho. Ela responde a três perguntas: que ferramenta pode, com que dado e quem aprova o que sai dela. O objetivo é usar IA de forma segura, transparente e dentro da lei, e isso não é tarefa só da TI ou do jurídico: envolve o dono do negócio e cada área que usa a ferramenta.
Na versão para grande empresa, a KPMG, em análise de maio de 2026 lista inventário e mapeamento de sistemas de IA, próprios ou de terceiros, supervisão humana efetiva, gestão de incidentes e uma estrutura interna com comitês multidisciplinares, políticas, treinamentos e responsabilidades claras.
A página de governança de IA da Privacy Tools resume o ciclo em levantar os usos de IA, publicar a política com capacitação e revisar. Para a PME, o ciclo é o mesmo; o que muda é o tamanho. Um comitê vira uma pessoa dona da política, e o inventário vira uma planilha de 8 colunas.
Ler o infográfico em texto
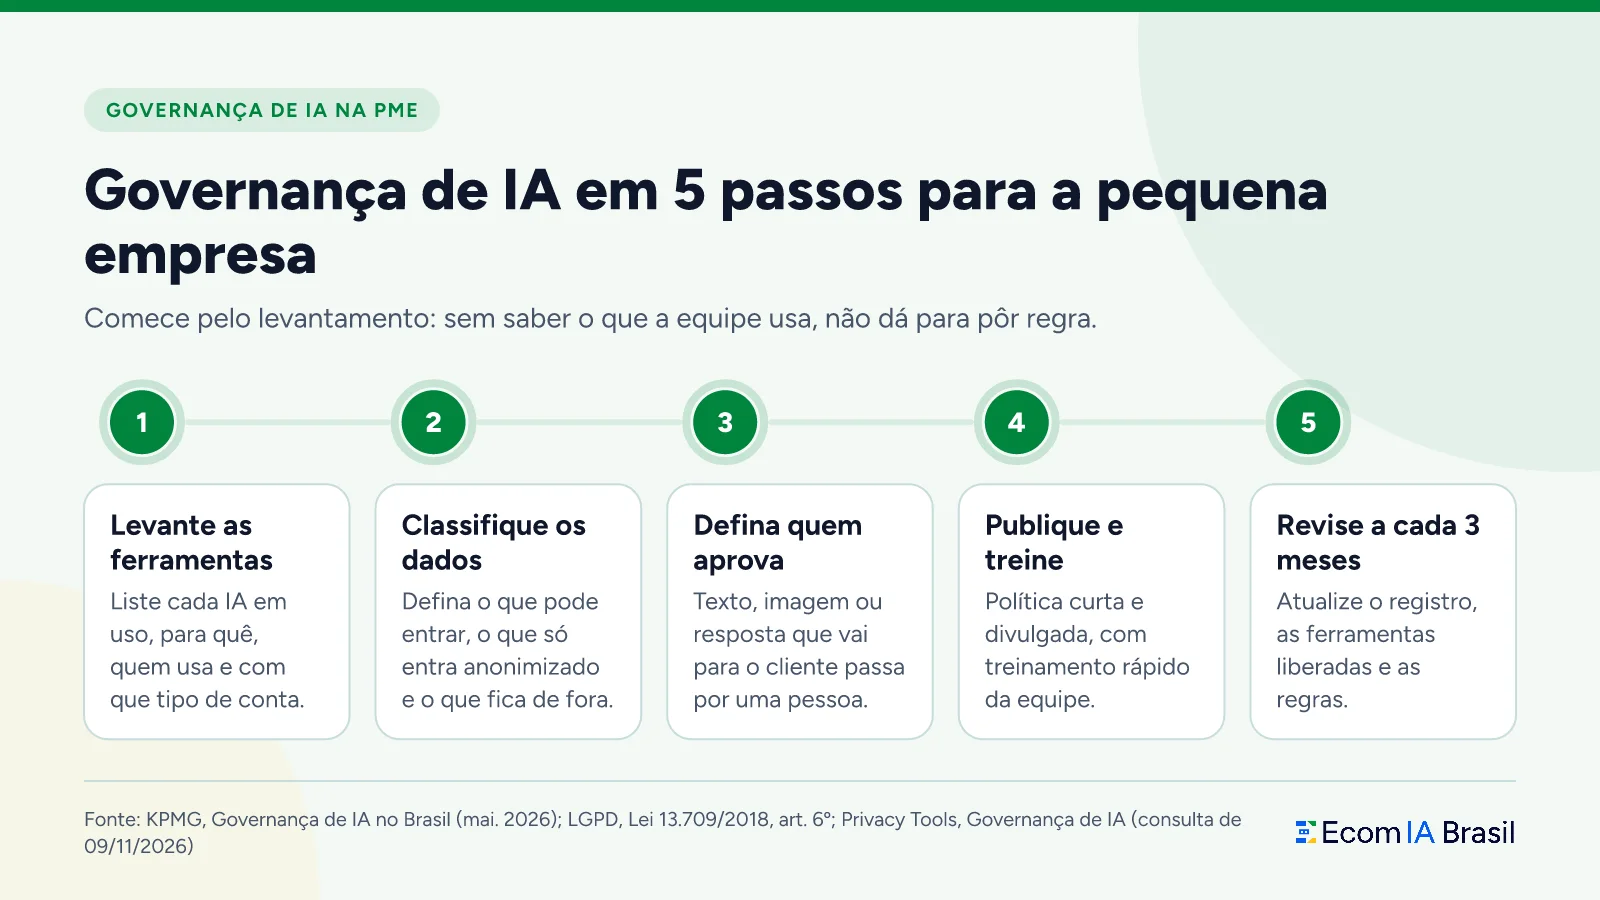
Comece pelo levantamento: sem saber o que a equipe usa, não dá para pôr regra.
- Levante as ferramentas Liste cada IA em uso, para quê, quem usa e com que tipo de conta.
- Classifique os dados Defina o que pode entrar, o que só entra anonimizado e o que fica de fora.
- Defina quem aprova Texto, imagem ou resposta que vai para o cliente passa por uma pessoa.
- Publique e treine Política curta e divulgada, com treinamento rápido da equipe.
- Revise a cada 3 meses Atualize o registro, as ferramentas liberadas e as regras.
Fonte: KPMG, Governança de IA no Brasil (mai. 2026); LGPD, Lei 13.709/2018, art. 6º; Privacy Tools, Governança de IA (consulta de 09/11/2026)
Governança de IA, política de uso e compliance: qual a diferença?
- Governança de IA é o sistema inteiro: quem decide, o registro, a revisão e o treinamento.
- Política de uso de IA na empresa é o documento que a equipe lê: o que pode, o que não pode e quem aprova.
- Compliance é a conferência de que tudo isso segue a lei, hoje a LGPD e, no futuro, a lei de IA que sair do PL 2.338.
Na prática, a PME começa pela política, porque é ela que muda o comportamento da equipe na segunda-feira de manhã.
Por que a pequena e média empresa precisa de governança de IA agora?
Porque a equipe já usa IA, com ou sem regra, e a LGPD já vale para o dado de cliente que entra na ferramenta. Esperar a lei de IA significa deixar cada pessoa decidir sozinha o que cola no ChatGPT.
A própria LGPD prevê, no art. 52, multa simples de até 2% do faturamento da empresa no Brasil, limitada a R$ 50 milhões por infração (texto atualizado da lei, consultado em 09/11/2026). Não é preciso esperar o PL 2.338 para ter risco.
O que o IBGE mostra sobre IA nas empresas
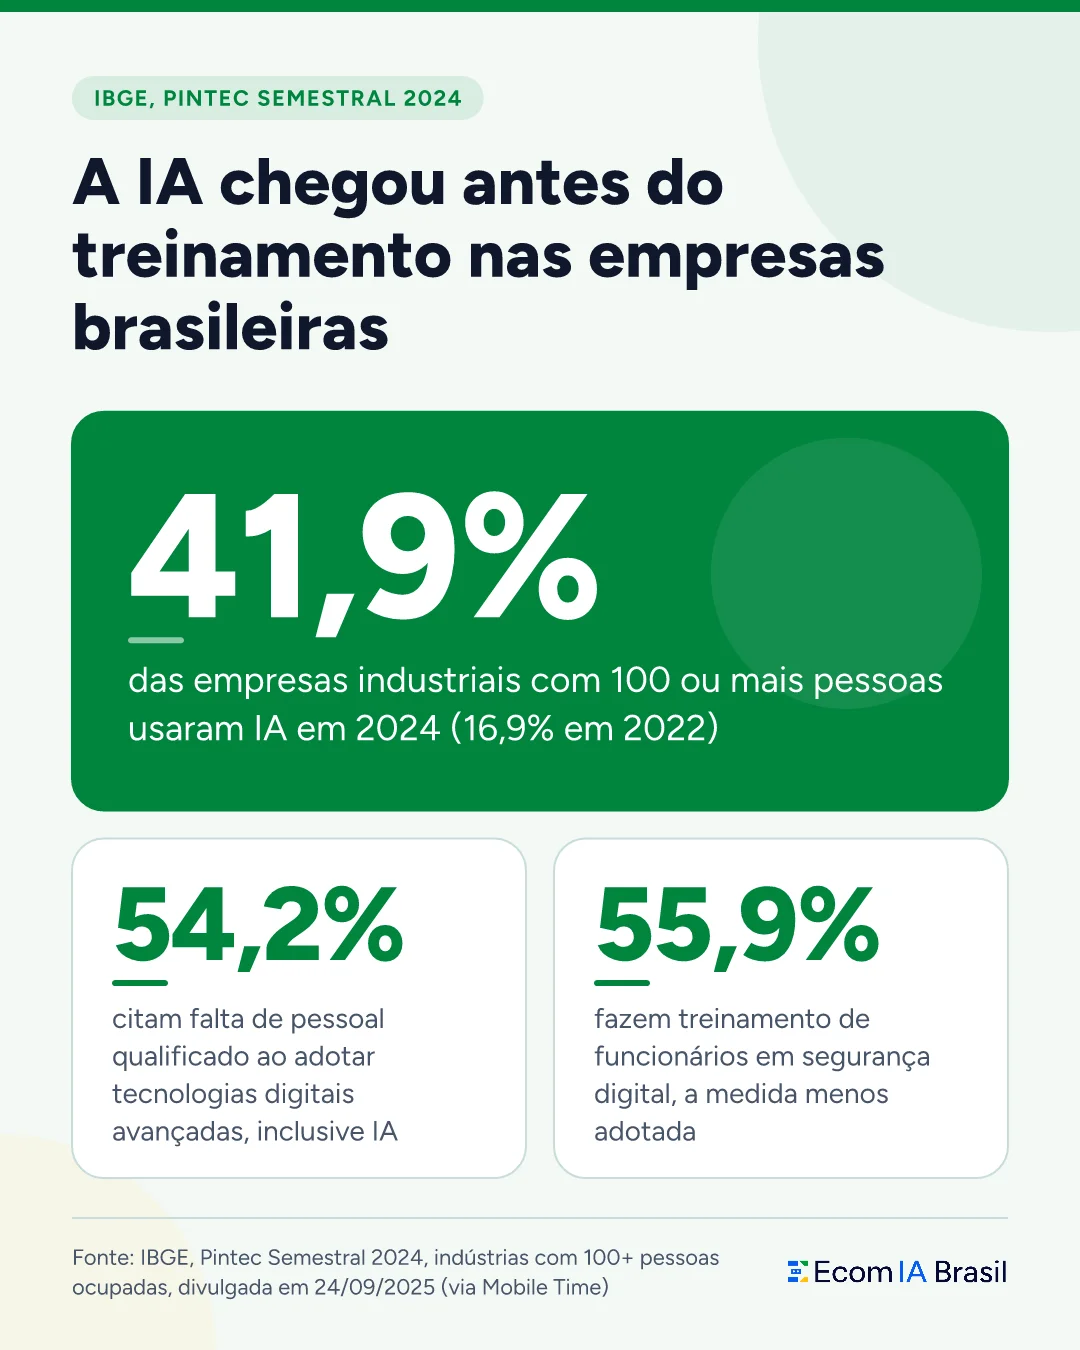
Segundo o IBGE, na Pintec Semestral divulgada em 24/09/2025 (reportagem da Mobile Time), 41,9% das empresas industriais com 100 ou mais pessoas ocupadas usaram IA em 2024. Em 2022 eram 16,9%. A administração foi a área com mais uso, 87,9% em 2024.
O mesmo levantamento mostra o descompasso. Falta de pessoal qualificado dificultou a adoção de tecnologias digitais avançadas, inclusive IA, em 54,2% das empresas. E campanhas educativas ou treinamento de funcionários foi a medida de segurança digital menos adotada em 2024, com 55,9%.
Ler o infográfico em texto
- 41,9% das empresas industriais com 100 ou mais pessoas usaram IA em 2024 (16,9% em 2022)
- 54,2% citam falta de pessoal qualificado ao adotar tecnologias digitais avançadas, inclusive IA
- 55,9% fazem treinamento de funcionários em segurança digital, a medida menos adotada
Fonte: IBGE, Pintec Semestral 2024, indústrias com 100+ pessoas ocupadas, divulgada em 24/09/2025 (via Mobile Time)
O que os dados dizem sobre IA e preparo da equipe
IA chegou antes do treinamento. IBGE, Pintec Semestral 2024 (divulgada em 24/09/2025): universo de cerca de 10.167 empresas industriais médias e grandes, com 100 ou mais pessoas ocupadas. 41,9% usaram IA em 2024, e o treinamento de funcionários foi a medida de segurança digital menos adotada (55,9%). O dado é de indústria média e grande; a ponte para a pequena loja virtual é inferência nossa, não do IBGE.
Estudo: Isabel Butcher
O que pode e o que não pode entrar na ferramenta de IA?
Pode entrar o que não identifica ninguém: texto de produto, ideia de post, rascunho de e-mail genérico. Dado pessoal de cliente só entra no mínimo necessário e, de preferência, anonimizado; dado sensível, senha e dado de cartão ficam de fora.
Dado pessoal e dado sensível pela LGPD
Pela LGPD, art. 5º, dado pessoal é informação relacionada a pessoa natural identificada ou identificável: nome, CPF, endereço, telefone, e-mail. Dado sensível é o que trata de origem racial ou étnica, religião, opinião política, saúde, vida sexual, dado genético ou biométrico, entre outros.
Três artigos resolvem quase todo caso do dia a dia. O princípio da necessidade (art. 6º, III) limita o tratamento ao mínimo necessário. O art. 46 pede medidas de segurança técnicas e administrativas. E o art. 12 diz que dado anonimizado não é considerado dado pessoal, salvo se a anonimização puder ser revertida com esforço razoável.
| Tipo de informação | Pode entrar? | Condição | Base |
|---|---|---|---|
| Texto de produto, post, e-mail genérico | Sim | Sem dado de cliente | LGPD, art. 5º, I |
| Planilha de pedidos com nome, CPF, endereço | Só anonimizada | Tirar o que identifica; mínimo necessário | LGPD, arts. 6º, III, e 12 |
| Dado de saúde, biometria, religião | Não | Dado sensível | LGPD, art. 5º, II |
| Senha, token, dado de cartão | Não | Segurança da informação | LGPD, art. 46 |
| Contrato, preço de fornecedor, estratégia | Só em conta empresarial liberada | Decisão da empresa, não da lei | Política interna |
Quando houver dúvida, trate como “Só anonimizada”.
Na prática, anonimizar é trocar nome por “Cliente 1”, apagar CPF, telefone e número da casa e manter só o que a tarefa pede, como cidade e valor do pedido. O passo a passo está no guia como anonimizar a planilha de clientes antes de usar o ChatGPT.
Ferramenta com servidor fora do Brasil
Muitas ferramentas prontas, como ChatGPT e Gemini, são de empresas estrangeiras e podem processar os dados fora do país; confira nos termos de cada uma. Pela LGPD, art. 33, a transferência internacional de dados pessoais só é permitida nos casos que a lei lista, como país com proteção adequada ou garantias contratuais do controlador.
Para a PME, isso vira duas regras simples. Primeiro, dado pessoal só vai para ferramenta em conta empresarial, cujos termos a empresa leu. Segundo, se não precisa do dado pessoal para a tarefa, ele não vai, e a questão da transferência nem aparece.
E-book gratuito
Política de uso de IA da loja em 1 página
Liberar IA para a equipe com regra clara do que pode e do que não pode, sem expor dado de cliente.
Quem aprova o que a IA produz antes de ir para o cliente?
Uma pessoa com nome e cargo, definida na política para cada tipo de saída. Texto, imagem ou resposta feita com IA que vai para o cliente passa por ela antes de sair.
A supervisão humana efetiva está entre as práticas que a KPMG recomenda. E a LGPD já dá ao titular, no art. 20, o direito de pedir revisão de decisão tomada só por tratamento automatizado que afete seus interesses, inclusive as que definem perfil de consumo e de crédito (texto da lei). Se a IA decide sozinha quem ganha desconto ou crédito, alguém precisa conseguir explicar e revisar.
A regra dos 3 níveis: livre, revisado e proibido
- Livre: uso interno sem dado de cliente, como resumo de reunião, ideia de campanha e rascunho de texto.
- Revisado: tudo que o cliente vê, como descrição de produto, post, e-mail, resposta de atendimento e foto de produto. Uma pessoa confere fato, preço, prazo e tom antes de publicar.
- Proibido: decisão automática sobre crédito, cobrança ou bloqueio de cliente sem revisão humana, e qualquer uso com dado sensível.
Imagem também entra no nível revisado. Quem gera fotos de produto com IA precisa conferir se cor, tamanho e detalhe batem com o item real. No texto, vale a mesma régua: veja quando usar copywriting com IA sem perder confiança.
Como fazer o registro das ferramentas de IA em uso?
Faça uma planilha com uma linha por ferramenta e 8 colunas: ferramenta, para quê, quem usa, tipo de conta, dados que entram, quem aprova a saída, se o servidor fica fora do Brasil e a data da última revisão. Esse é o inventário de ferramentas de IA da PME.
Inventário e mapeamento de sistemas de IA, próprios ou de terceiros, é a primeira prática da lista da KPMG. Para quem só usa ferramenta pronta, “de terceiros” é quase tudo: o ChatGPT do marketing, o Gemini do atendimento, o Canva do design.
As 8 colunas do registro
| Ferramenta | Para quê | Quem usa | Tipo de conta | Dados que entram | Quem aprova a saída | Servidor fora do Brasil? | Última revisão |
|---|---|---|---|---|---|---|---|
| ChatGPT | Descrição de produto | Marketing | Empresarial | Sem dado pessoal | Gerente de marketing | Conferir nos termos (LGPD, art. 33) | 09/11/2026 |
| Gemini | Resumo de atendimento | SAC | Empresarial | Anonimizados | Líder de SAC | Conferir nos termos (LGPD, art. 33) | 09/11/2026 |
| Canva | Arte de post | Marketing | Equipe | Sem dado pessoal | Gerente de marketing | Conferir nos termos | 09/11/2026 |
Exemplo ilustrativo: troque pelas ferramentas da sua empresa.
Antes de liberar uma ferramenta nova, compare com as que já estão no registro. A comparação entre ChatGPT e Gemini com o mesmo prompt ajuda a escolher uma só por tarefa, e o guia de como escolher novas ferramentas de IA sem bagunçar a operação mostra como evitar três assinaturas fazendo a mesma coisa.
Quem atualiza e quando
O dono da política atualiza o registro quando entra ou sai uma ferramenta e revisa tudo a cada 3 meses. O prazo de 3 meses é sugestão nossa para PME, não regra de lei. Ferramenta que ninguém usou no trimestre sai da lista e tem o acesso cancelado.
O PL 2.338/2023 foi aprovado e o que muda para quem só usa IA?
Não. Até 09/11/2026, o PL 2.338/2023 não virou lei: aguarda parecer do relator na comissão especial da Câmara. Para quem só usa ferramenta pronta, nada dele é obrigatório hoje, e o texto ainda pode mudar.
Em que pé está a regulamentação da IA no Brasil
Pela ficha de tramitação da Câmara, o projeto, de autoria do Senado, foi apresentado na Câmara em 17/03/2025, tramita em regime de prioridade e aguarda parecer do relator na Comissão Especial sobre Inteligência Artificial. A última ação registrada é de 27/10/2026, na Mesa Diretora.
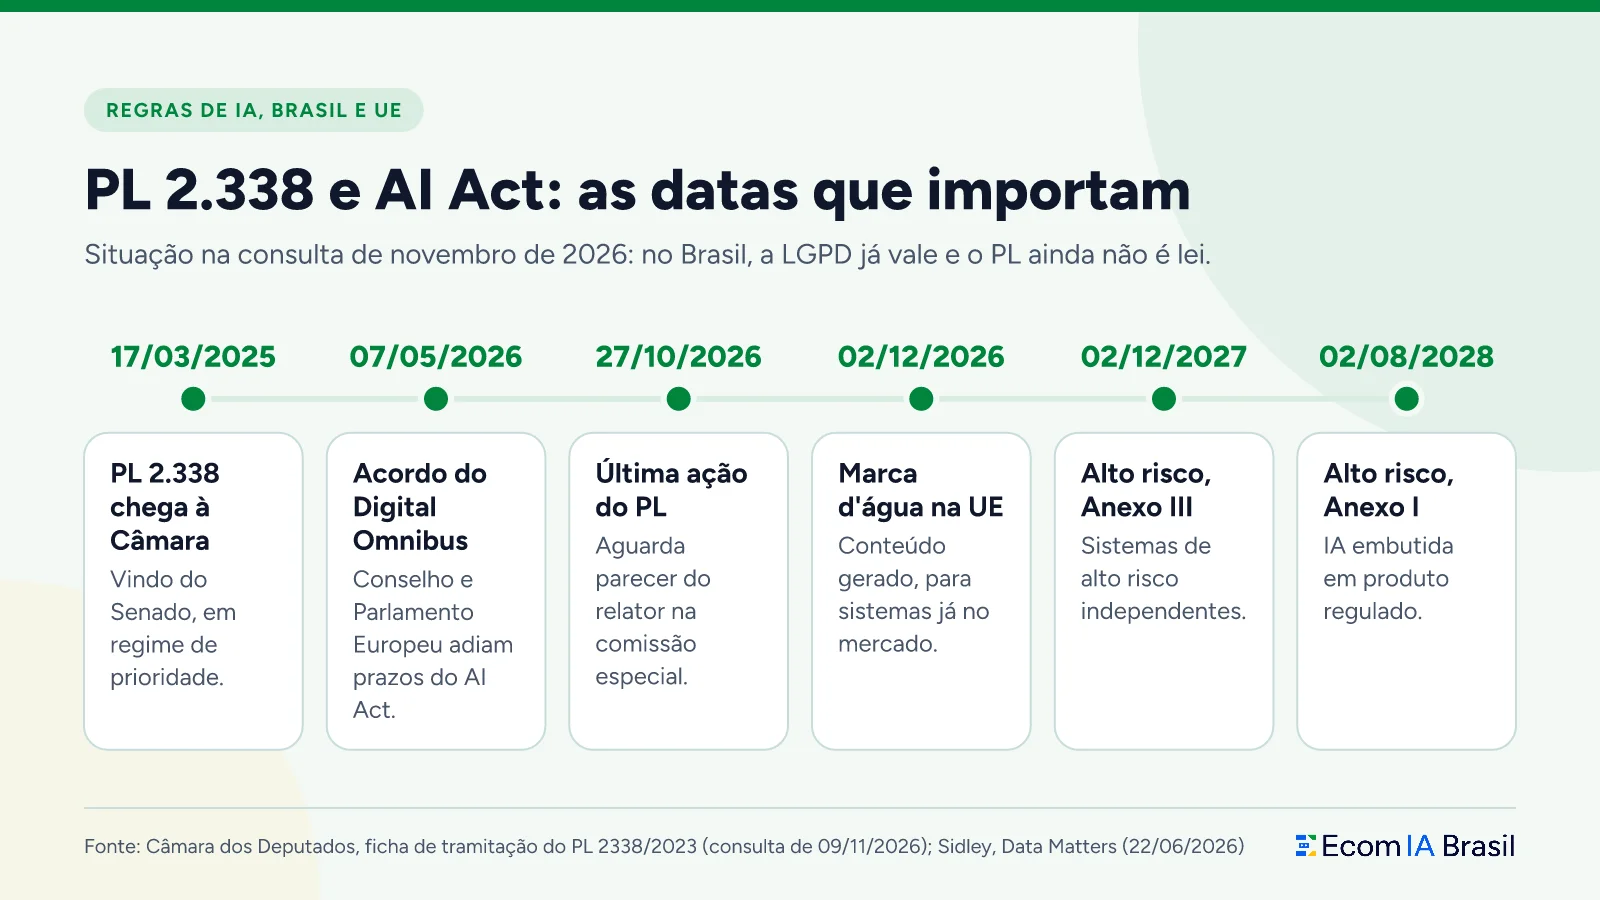
Ler o infográfico em texto
Situação na consulta de novembro de 2026: no Brasil, a LGPD já vale e o PL ainda não é lei.
- 17/03/2025: PL 2.338 chega à Câmara Vindo do Senado, em regime de prioridade.
- 07/05/2026: Acordo do Digital Omnibus Conselho e Parlamento Europeu adiam prazos do AI Act.
- 27/10/2026: Última ação do PL Aguarda parecer do relator na comissão especial.
- 02/12/2026: Marca d’água na UE Conteúdo gerado, para sistemas já no mercado.
- 02/12/2027: Alto risco, Anexo III Sistemas de alto risco independentes.
- 02/08/2028: Alto risco, Anexo I IA embutida em produto regulado.
Fonte: Câmara dos Deputados, ficha de tramitação do PL 2338/2023 (consulta de 09/11/2026); Sidley, Data Matters (22/06/2026)
O que o texto prevê de sanção
Segundo a KPMG, o PL 2.338/2023 prevê sanções de até 2% do faturamento bruto, limitadas a R$ 50 milhões por infração. A mesma análise aponta a proporcionalidade para startups e pequenas empresas como debate ainda aberto.
Por isso, a política de 1 página é o caminho que serve nos dois cenários. Ela cumpre a LGPD de hoje e já deixa pronto o inventário e a supervisão humana que o debate do PL coloca no centro.
O que o AI Act europeu pede de quem só usa IA?
Para a empresa brasileira que não vende nem opera na União Europeia, o AI Act não se aplica de forma direta. Para quem atua lá, uma obrigação que já vale para quem só usa IA é o letramento em IA da equipe, em vigor desde 02/02/2025.
A KPMG lembra que a extraterritorialidade do AI Act alcança empresas brasileiras que atuam na UE, por exemplo, loja que vende para consumidor europeu.
Letramento em IA da equipe (art. 4)
No texto alterado exibido pelo AI Act Explorer, artigo 4 (consulta de 09/11/2026), fornecedores e usuários de sistemas de IA devem tomar medidas para apoiar o letramento em IA da equipe, sem obrigação de garantir um nível específico de cada pessoa. Um novo parágrafo manda a Comissão e os Estados-membros apoiarem esse esforço, em especial nas PMEs.
The Commission and the Member States shall support and facilitate the efforts of providers and deployers of AI systems, in particular SMEs, in fulfilling their obligation under paragraph 1 of this Article.
AI Act, art. 4, parágrafo 2, no AI Act Explorer (consulta de 09/11/2026); confira a versão final no Jornal Oficial da UE
Treinar a equipe é útil mesmo fora da Europa. O plano de treinamento de IA para a equipe da loja organiza isso em 4 semanas por função.
As datas depois do Digital Omnibus
Segundo o escritório Sidley Austin, no blog Data Matters (22/06/2026), o Conselho e o Parlamento Europeu fecharam em 07/05/2026 um acordo provisório para adiar regras do AI Act. Pelo acordo, o alto risco do Anexo III passa para 02/12/2027, o alto risco embutido em produto regulado (Anexo I) para 02/08/2028, e a marcação de conteúdo gerado por IA, para sistemas já no mercado antes de 02/08/2026, para 02/12/2026. O Parlamento aprovou o acordo em 16/06/2026; na data do texto da Sidley, a adoção formal ainda dependia do Conselho Europeu.
| Regra | Situação em 09/11/2026 | O que pede de quem só usa IA | Fonte |
|---|---|---|---|
| LGPD | Em vigor | Mínimo necessário, segurança, revisão de decisão automatizada, transferência internacional | Lei 13.709/2018 |
| PL 2.338/2023 | Aguarda parecer na comissão especial da Câmara | Nada obrigatório ainda; texto pode mudar | Câmara dos Deputados; KPMG |
| AI Act, art. 4 | Texto alterado com apoio às PMEs | Medidas de letramento em IA da equipe, para quem atua na UE | AI Act Explorer |
| AI Act, alto risco | Acordo provisório adia para 02/12/2027 e 02/08/2028 | Só para quem usa IA de alto risco na UE | Sidley, Data Matters |
Como montar a política de governança de IA em 1 página?
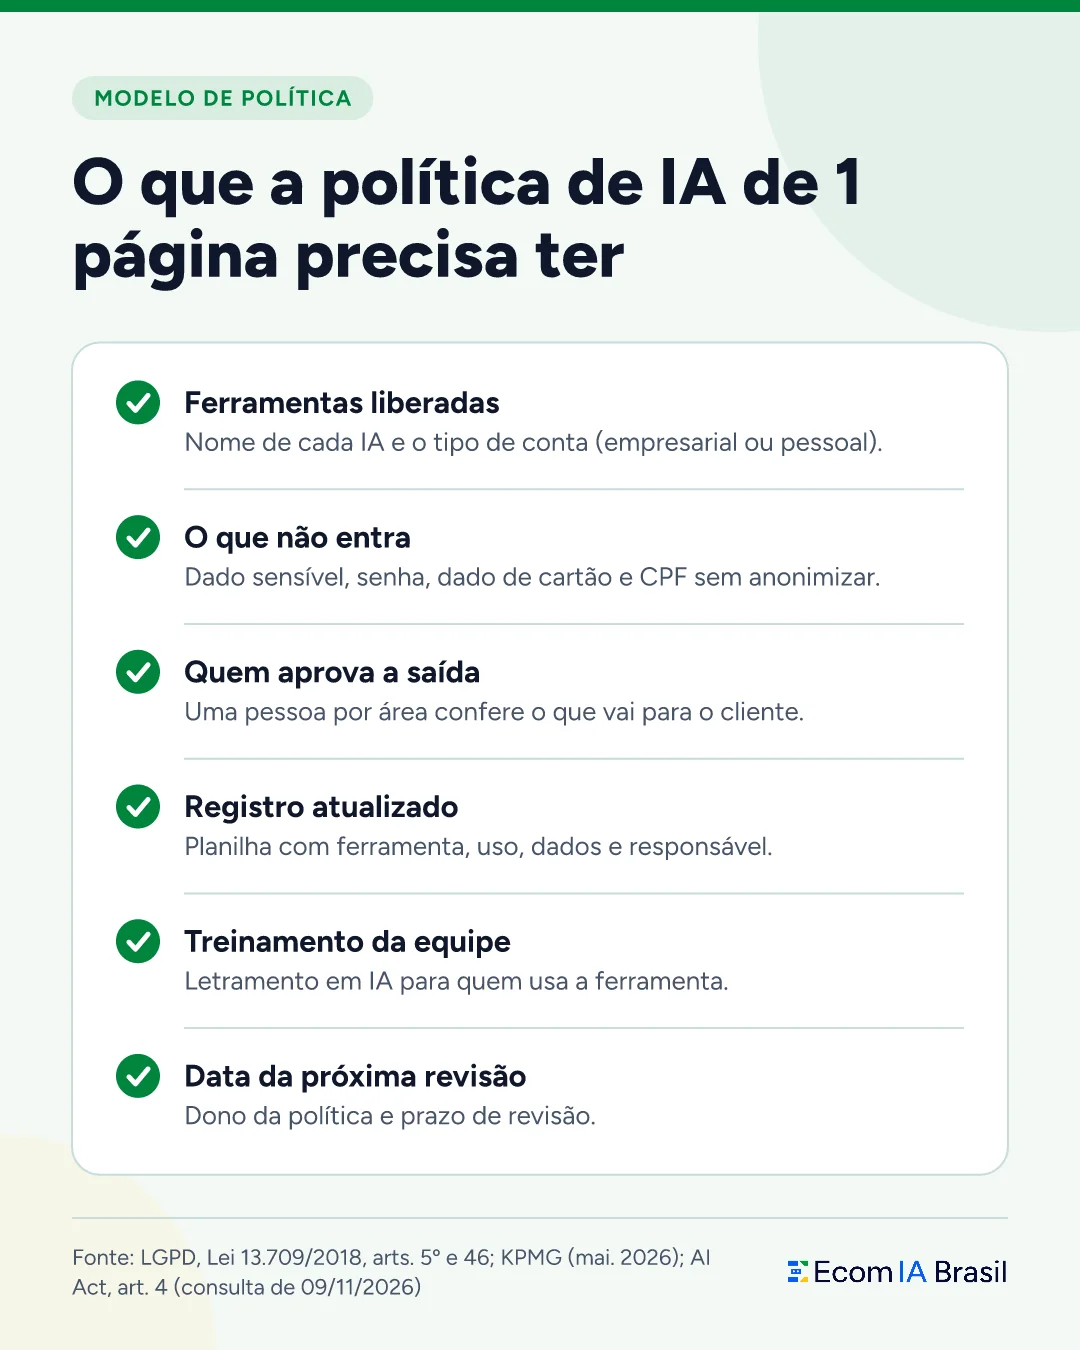
Junte em uma folha as ferramentas liberadas, o que não entra nelas, quem aprova a saída, o registro e a data da próxima revisão. Depois apresente para a equipe em um treinamento curto; política que ninguém leu não muda nada.
Passo a passo em 5 etapas
- Levante o que já se usa. Pergunte a cada pessoa quais IAs usa, para quê e com qual conta. Anote no registro.
- Classifique os dados. Use a tabela do que pode entrar e adapte a última linha à realidade da empresa.
- Nomeie os aprovadores. Uma pessoa por área para o nível revisado; o dono da política resolve dúvidas.
- Publique e treine. Envie a política, explique em 30 minutos e peça o “li e entendi” de cada pessoa.
- Marque a revisão. Agende a próxima conferência do registro para daqui a 3 meses.
O passo de publicar a política e divulgá-la com capacitação está no ciclo da Privacy Tools, e o treinamento é justamente o ponto fraco que o IBGE mediu: a medida de segurança digital menos adotada em 2024.
Ler o infográfico em texto
- Ferramentas liberadas Nome de cada IA e o tipo de conta (empresarial ou pessoal).
- O que não entra Dado sensível, senha, dado de cartão e CPF sem anonimizar.
- Quem aprova a saída Uma pessoa por área confere o que vai para o cliente.
- Registro atualizado Planilha com ferramenta, uso, dados e responsável.
- Treinamento da equipe Letramento em IA para quem usa a ferramenta.
- Data da próxima revisão Dono da política e prazo de revisão.
Fonte: LGPD, Lei 13.709/2018, arts. 5º e 46; KPMG (mai. 2026); AI Act, art. 4 (consulta de 09/11/2026)
Modelo de política para copiar
- Objetivo: usar IA para ganhar tempo sem expor dado de cliente nem publicar erro.
- Ferramentas liberadas: as do registro, só em conta da empresa. Ferramenta nova passa pelo dono da política.
- Nunca entra: dado sensível, senha, token, dado de cartão, CPF ou telefone de cliente sem anonimizar.
- Entra com cuidado: dado de cliente anonimizado e no mínimo necessário; contrato e preço de fornecedor só em conta empresarial.
- Aprovação: tudo que o cliente vê passa por [nome do aprovador da área]. Nenhuma decisão de crédito ou cobrança sai só da IA.
- Incidente: colou dado que não devia? Avise [dono da política] no mesmo dia.
- Revisão: dono da política, [nome]. Próxima revisão em [data].
E-book gratuito
Política de uso de IA da loja em 1 página
Liberar IA para a equipe com regra clara do que pode e do que não pode, sem expor dado de cliente.
Governança de IA é o primeiro passo de uma estratégia de IA para sair dos testes no e-commerce. Para colocar isso em prática com projeto aplicado, a Trilha Estratégia da EcomIA Brasil mostra a sequência por área da loja.
Perguntas frequentes
Qual a importância da regulamentação da IA?
Ela define deveres e sanções para quem desenvolve e usa IA. No Brasil, o PL 2.338/2023 prevê multa de até 2% do faturamento bruto, limitada a R$ 50 milhões por infração (KPMG), mas ainda não é lei (Câmara, consulta de 09/11/2026). Enquanto isso, a LGPD já vale para dado pessoal.
Quais leis de IA entram em vigor em 2026?
No Brasil, nenhuma lei específica de IA até 09/11/2026 (ficha da Câmara). Na União Europeia, o acordo provisório de 07/05/2026 adia o alto risco para 02/12/2027 e 02/08/2028, e a marcação de conteúdo gerado, para sistemas já no mercado, ficou para 02/12/2026 (Sidley).
Governança de IA é só para empresa grande?
Não. A LGPD vale para qualquer empresa que trata dado pessoal, e o AI Act, art. 4 cita as PMEs como foco de apoio no letramento em IA. Na PME, a governança cabe em 1 página.
Posso colocar dados de clientes no ChatGPT?
Só o mínimo necessário e, de preferência, anonimizado. Dado sensível, senha e dado de cartão ficam de fora. Se a ferramenta processa os dados fora do Brasil, o que vale conferir nos termos dela, entra a regra de transferência internacional do art. 33 da LGPD.
Quem cuida da governança de IA numa empresa pequena?
Uma pessoa dona da política, em geral o sócio ou o gerente, e um aprovador por área. O comitê multidisciplinar citado pela KPMG é a versão da grande empresa.
O que é inventário de ferramentas de IA?
É a lista de todas as IAs em uso, com para quê, quem usa, tipo de conta, dados que entram, quem aprova a saída, se o servidor fica fora do Brasil e a data da última revisão. Na PME, uma planilha resolve.
Referências
- Câmara dos Deputados. Portal da Câmara dos Deputados: PL 2338/2023, ficha de tramitação. Portal da Câmara dos Deputados. Disponível em: camara.leg.br.
- União Europeia; reprodução do Future of Life Institute. Article 4: AI literacy | EU Artificial Intelligence Act. EU AI Act Explorer. Disponível em: artificialintelligenceact.eu.
- Presidência da República. Lei nº 13.709, de 14 de agosto de 2018 (LGPD), norma atualizada. Legislação Informatizada da Câmara dos Deputados. Disponível em: www2.camara.leg.br.
- Sidley Austin LLP. EU Lawmakers Reach Provisional Agreement to Delay Key EU AI Act Obligations. Data Matters (Sidley), 22/06/2026. Disponível em: datamatters.sidley.com.
- KPMG Brasil. Governança de inteligência artificial no Brasil. KPMG Insights, maio de 2026. Disponível em: kpmg.com.
- Privacy Tools. Governança de IA: Gestão e Compliance. privacytools.com.br. Disponível em: privacytools.com.br.
- Isabel Butcher. IBGE: uso de IA por empresas salta 163% em dois anos. Mobile Time, 24/09/2025. Disponível em: mobiletime.com.br.